왜 Fortify Enterprise인가
정적 분석 도구를 각자의 PC에서 돌리면 결과가 흩어집니다. 누가 언제 어떤 버전을 진단했는지, 지난번에 오탐으로 판정한 항목이 이번에도 나왔는지, 조치는 끝났는지를 따로 챙겨야 합니다.
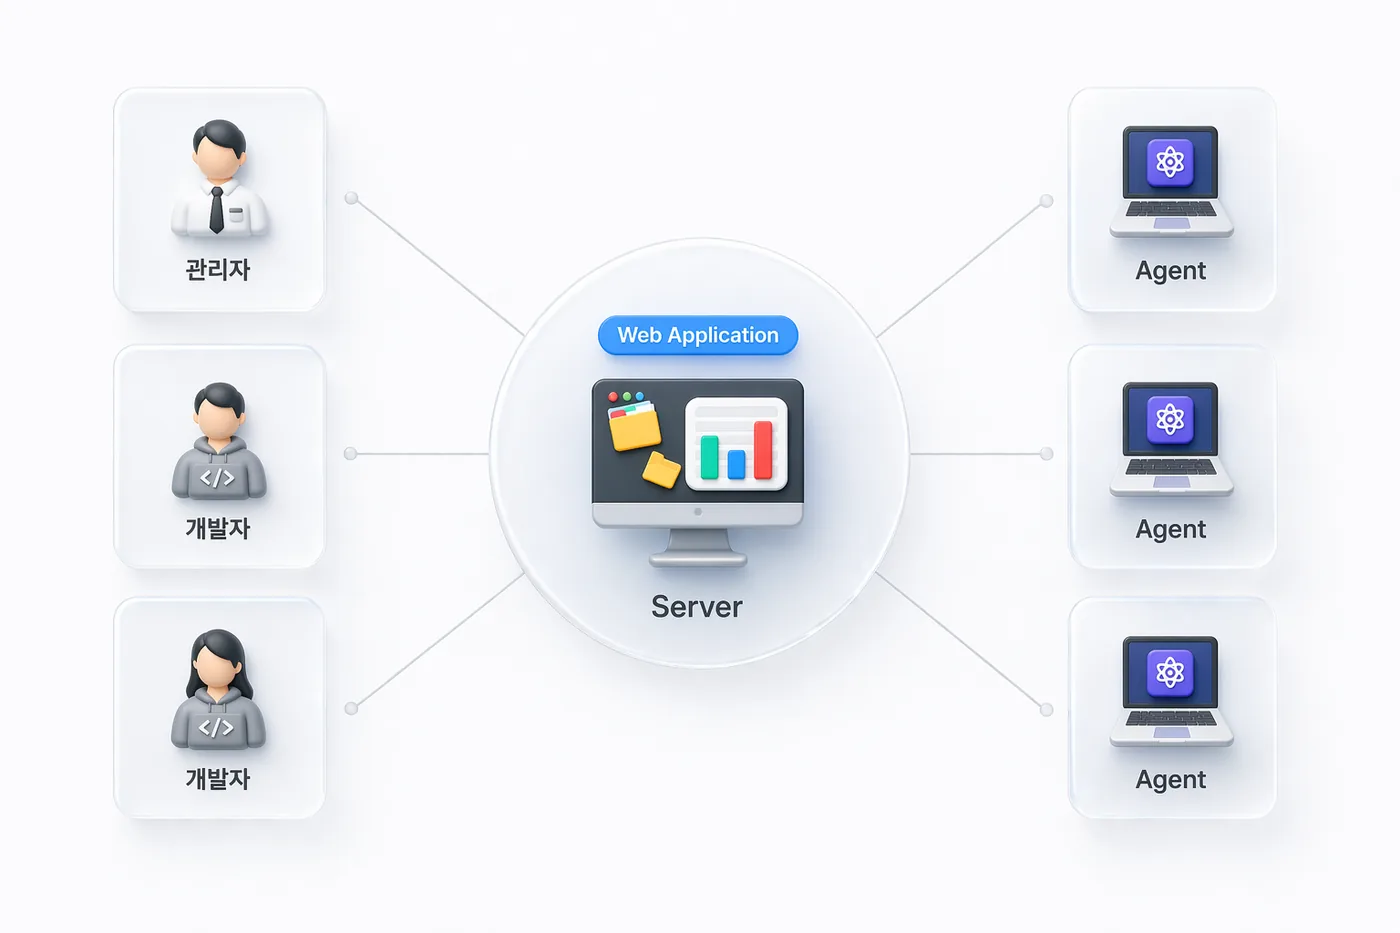
Fortify Enterprise는 진단을 서버가 지시하고 결과를 서버에 모읍니다. 프로젝트마다 진단 이력이 쌓이고, 이전 판정이 다음 진단에 그대로 이어지며, 보안 담당자와 개발자가 같은 화면에서 결과를 검토합니다.
진단은 이렇게 흐릅니다
프로젝트 등록
진단할 소스 경로나 Git 저장소·브랜치를 등록하고, 분석을 맡을 에이전트를 지정합니다.
원격 분석
빌드 서버의 에이전트가 소스를 받아 Fortify SCA로 분석합니다. 진행 로그는 웹에서 실시간으로 봅니다.
결과 수집 · 비교
결과가 서버로 모이면 이전 진단과 비교해 새로 생긴 취약점을 구분하고, 기존 판정을 이어받습니다.
감사 · 보고
소스와 데이터 흐름을 보며 정·오탐을 판정하고, 결과를 보고서로 내보냅니다.
주요 기능
웹에서 지시하는 원격 분석
여러 빌드 서버의 에이전트를 한 화면에서 관리하고, 분석 시작·중지와 진행 상황을 웹에서 확인합니다.
형상관리 연동 · 예약 분석
Git 저장소의 브랜치를 받아 분석하고, 정해 둔 주기에 맞춰 자동으로 진단을 반복합니다.
정·오탐 감사와 판정 승계
소스 코드와 데이터 흐름 추적을 보며 판정하고 코멘트를 남깁니다. 같은 항목은 다음 진단에도 판정이 이어집니다.
국내 보안약점 기준
진단 결과를 KISA 보안약점 분류와 연결해, 공공기관 소스코드 보안약점 진단에 맞춰 검토할 수 있습니다.
진단 룰 중앙 배포
룰팩을 서버에 올리면 서명 검증을 거쳐 각 에이전트에 배포됩니다. 모든 진단이 같은 기준으로 돌아갑니다.
권한 · 감사 로그 · API
사용자·그룹·프로젝트 단위로 권한을 나누고 모든 작업을 감사 로그로 남깁니다. 접근 토큰 기반 REST API로 CI와 연동합니다.
구성
Server
관리 서버
웹(HTTPS)으로 프로젝트·에이전트·사용자를 관리하고, 진단 결과를 저장·감사·보고합니다. 폐쇄망에서 운영합니다.
Agent
분석 에이전트
빌드 서버에 설치되어 서버의 지시를 받아 Fortify SCA로 분석하고, 진행 상황과 결과를 암호화된 채널(TLS)로 서버에 보냅니다.