애플리케이션 보안 통합 플랫폼, NextSG ADR웹쉘 탐지를 넘어 RASP · 행위분석 · 공격체인 · 레드팀까지 하나의 플랫폼으로 확장했습니다.
NextSG ADR 보기
01
솔루션 개요
- 여러 웹서버의 웹쉘을 각각 탐지하고, 관리자가 중앙에서 관리·조치합니다.
- 업로드되는 파일을 실시간으로 검사해 웹쉘 여부를 판단합니다.
- 웹쉘 패턴을 주기적으로 업데이트하고, 자체 탐지 규칙을 정의해 빠르게 대응합니다.
- 탐지 내역과 검역 결과를 통계와 리포트로 제공합니다.
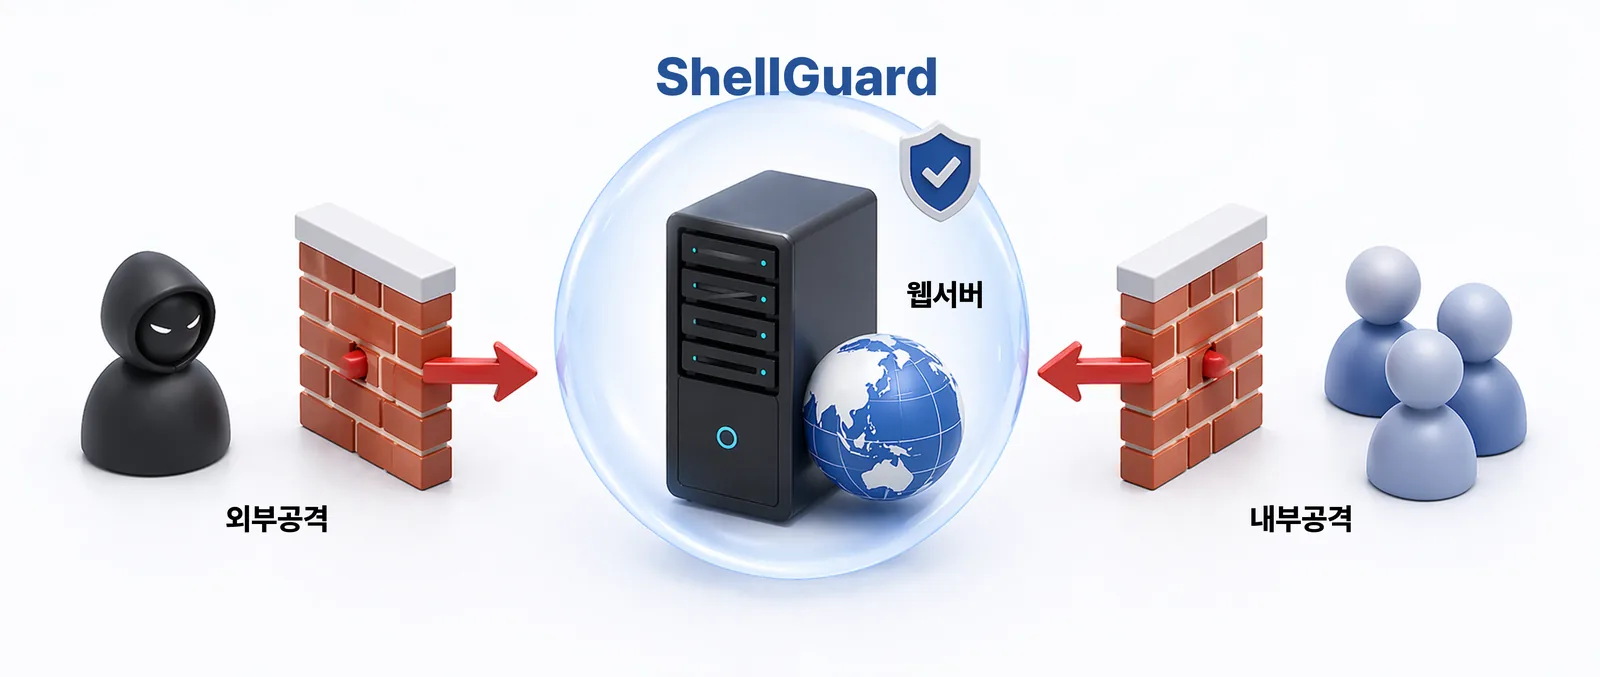
Why web shell detection
웹쉘 탐지가 따로 필요한 이유
공격자는 시스템에 침입한 뒤 피해 시스템을 계속 쓰기 위해 웹쉘을 올려 둡니다. 개인정보 탈취를 노린 웹서버 공격은 지금도 계속되고 있습니다.
방화벽을 우회하는 원격 접속
웹쉘은 일반 웹 요청으로 접속하기 때문에 네트워크 방화벽을 그대로 통과합니다.
서버를 장악하는 공격 기능
명령어 실행, 파일 업로드, 파일 보기·삭제·수정·생성 등 공격에 필요한 기능을 모두 갖추고 있습니다.
재설치해도 반복되는 피해
해킹을 인지해 시스템을 재설치해도, 웹쉘이 포함된 백업을 그대로 복원하면 같은 피해가 다시 일어납니다.
일반 백신으로는 낮은 탐지율
스크립트로 작성되고 은닉 기법을 쓰는 웹쉘은 국내외 백신이 잘 잡지 못해 전용 탐지가 필요합니다.
02
핵심 기술
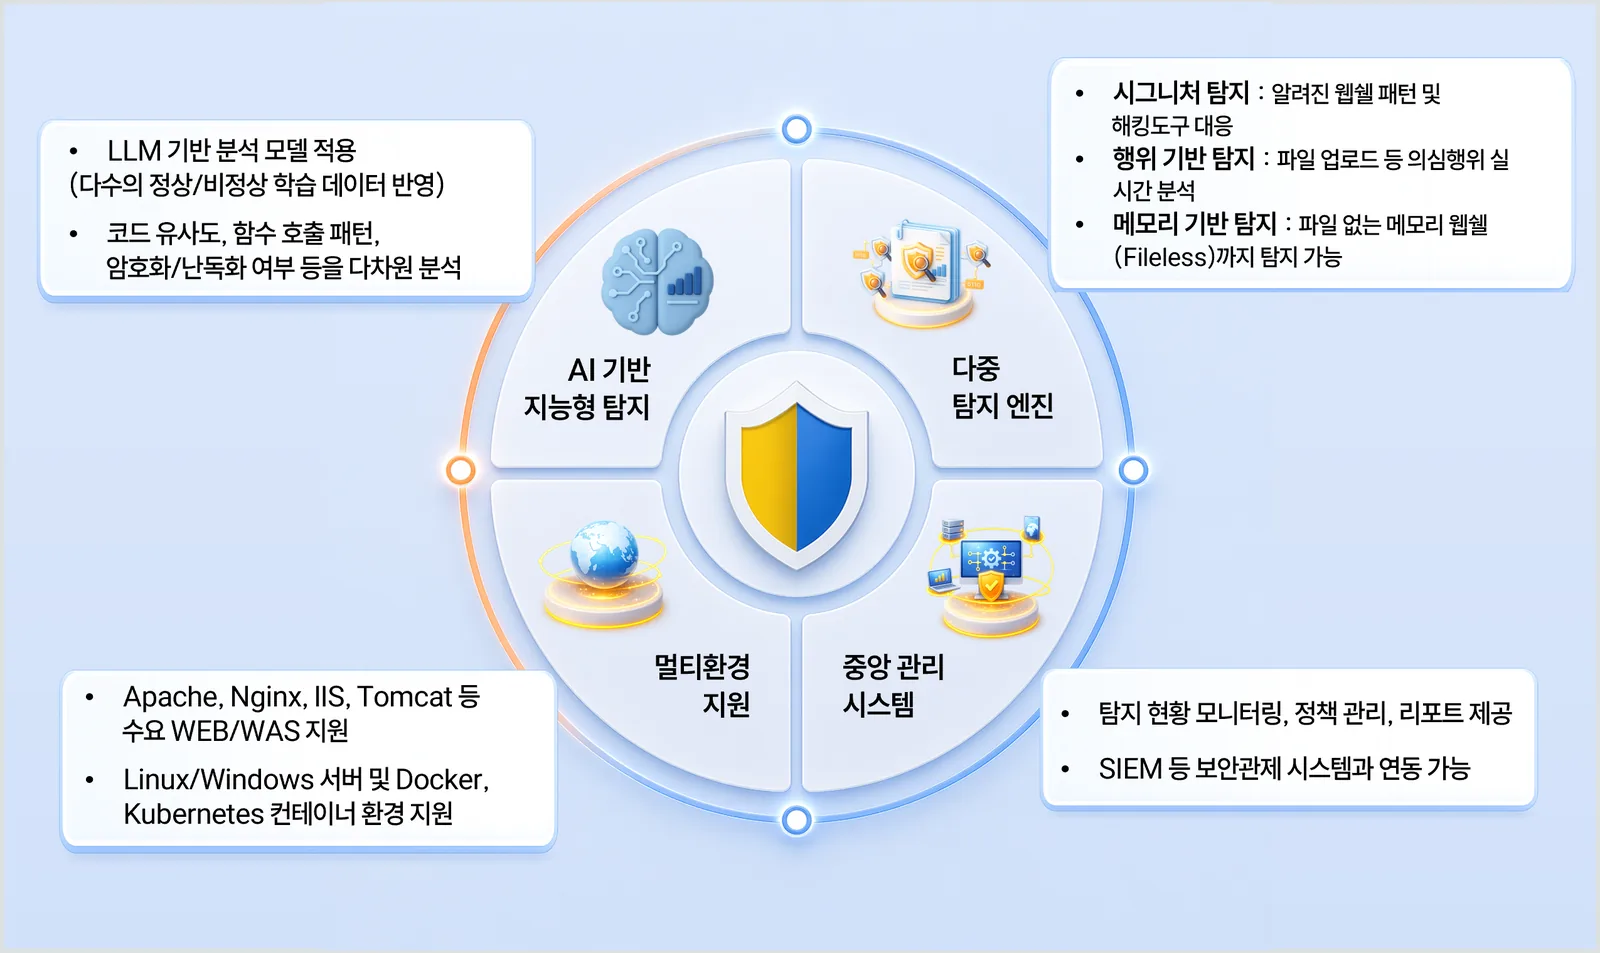
AI 기반 지능형 탐지
다수의 정상·비정상 학습 데이터를 반영한 LLM 기반 분석 모델로 코드 유사도, 함수 호출 패턴, 암호화·난독화 여부를 다차원 분석합니다.
다중 탐지 엔진
시그니처로 알려진 웹쉘·해킹도구를, 행위 기반으로 파일 업로드 등 의심 행위를 실시간 분석하고, 메모리 기반으로 파일 없는(Fileless) 웹쉘까지 탐지합니다.
멀티 환경 지원
Apache, Nginx, IIS, Tomcat 등 주요 WEB/WAS와 Linux·Windows 서버, Docker·Kubernetes 컨테이너 환경을 지원합니다.
중앙 관리 시스템
탐지 현황 모니터링, 정책 관리, 리포트를 제공하고 SIEM 등 보안관제 시스템과 연동합니다.
03
주요 기능
A웹쉘 탐지 · 예약 검사
- ASP, JSP, PHP 등 웹쉘 탐지 (확장자 추가 가능)
- 최적화된 탐지 알고리즘, 인코딩된 ASP 스크립트 디코딩 탐지
- 시간·요일·주기·경로를 지정한 스케줄 자동 검사
- 특정 문자열 포함 여부 검사
B실시간 변경 탐지
- 실시간으로 업로드되거나 변조되는 파일의 변경을 탐지하고 검사
- 점검 대상 파일의 해시값 관리
C검역 조치
- 검역소 이동 및 웹쉘 파일명 변경
- 검역 파일 내용 보기 · 복원 · 날짜별 검색
- 웹서버 원격 파일 원본 조회 후 검역, 잘못 검역된 파일 복원
- 검역 목록 · 예외 목록 관리
D관리 · 통계
- 사용자·관리자 기본 환경 관리
- 연·월·일 단위 탐지 이력 통계(그래프)와 파일 다운로드
- IP 주소별 통계, 탐지 패턴 Top 10
- 메일 알림 설정
E탐지 룰 · 업데이트
- 사용자 정의 룰 추가·삭제, 탐지 룰 선택 검사
- 코드별 패턴 관리, 탐지 룰 통합 관리
- 탐지 룰 자동 · 수동 업데이트
F에이전트 · 로그
- 같은 환경을 적용할 에이전트 그룹 관리
- 시스템 로그와 탐지 로그를 나눠 관리
- 날짜별 검색, 텍스트 파일로 저장
- Windows · Unix · Linux 웹서버 지원
04
시스템 구성
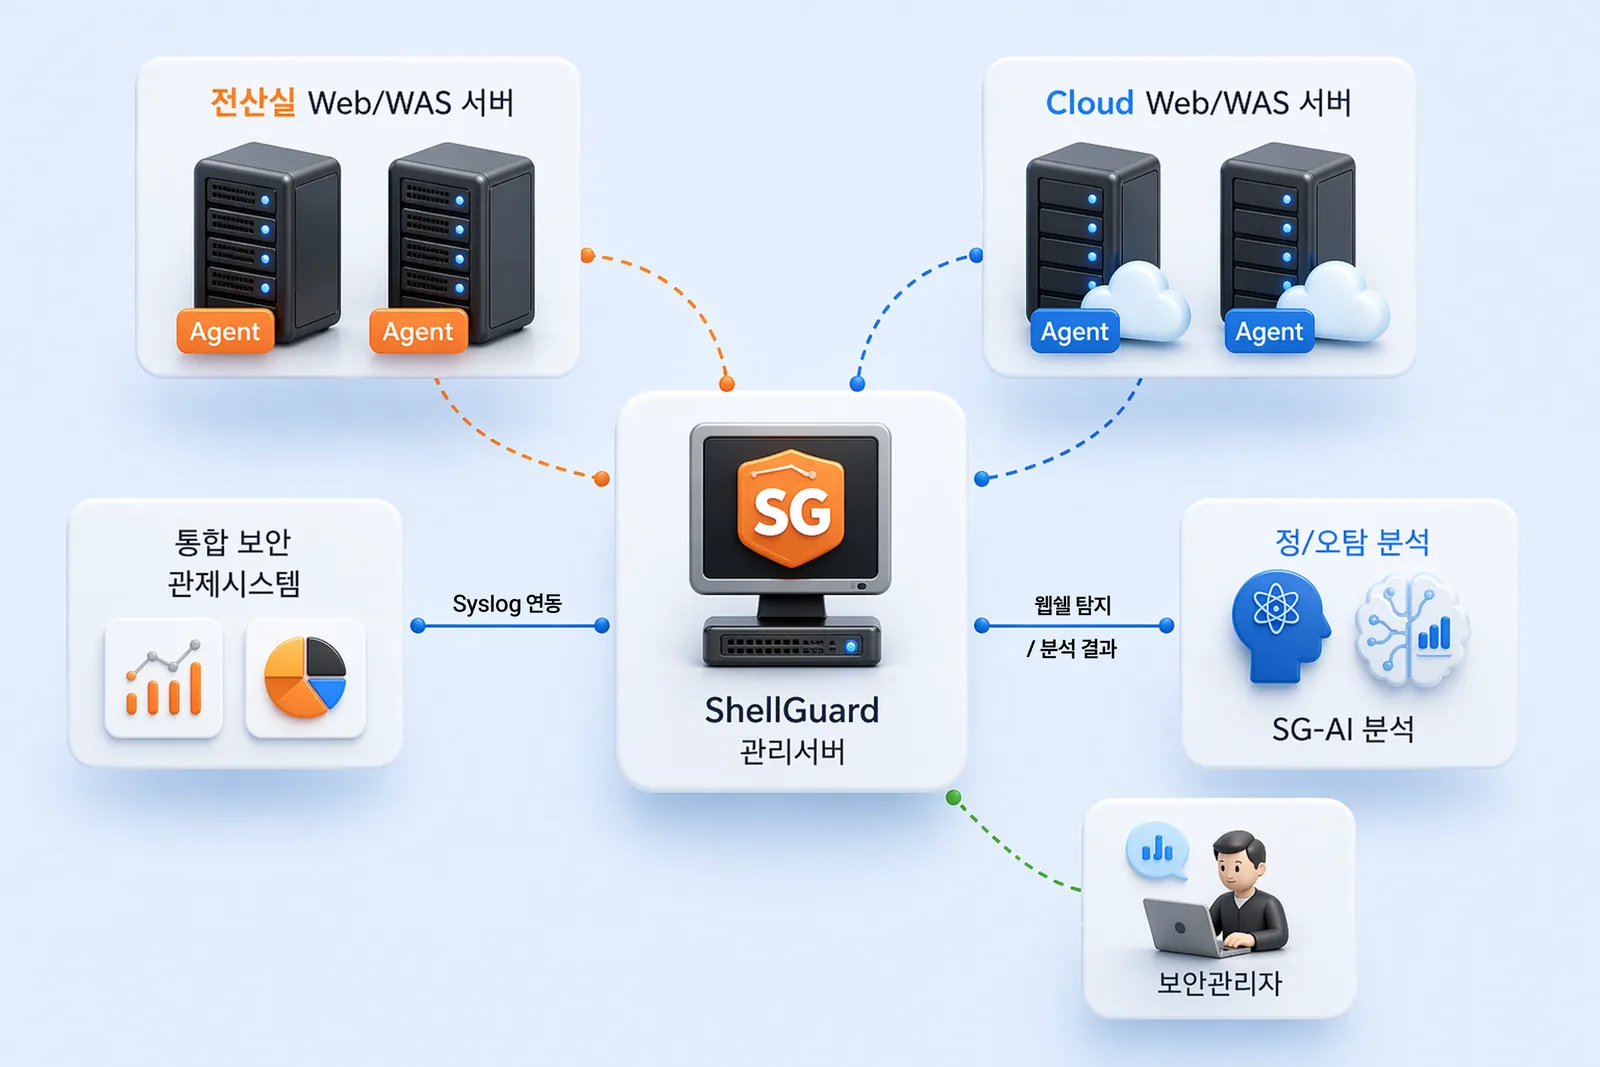
전산실과 클라우드의 Web/WAS 서버마다 에이전트를 설치하고, ShellGuard 관리서버가 탐지 결과를 모읍니다.
- Agent — 전산실 · Cloud Web/WAS 서버에서 탐지 수행
- 관리서버 — 정책 배포, 탐지 결과 수집, 보안관리자 콘솔 제공
- SG-AI 분석 — 웹쉘 탐지 결과의 정탐·오탐 분석
- 관제 연동 — Syslog로 통합 보안관제 시스템과 연동
ShellGuard 도입을 검토 중이신가요?
운영 환경에 맞춘 구성과 도입 절차를 안내해 드립니다.